

UPSC Mains பகுப்பாய்வு: Outlook முடக்கம் – மையப்படுத்தலின் ஆபத்து
17 நவம்பர் 2026 · தமிழ்
⬇ இந்தப் பகுப்பாய்வு – இலவச PDF பதிவிறக்கம்
பாடப் பகுதிகள்: உள்நாட்டுப் பாதுகாப்பு – இணையப் பாதுகாப்பு; அறிவியல், தொழில்நுட்பம் – தகவல் தொழில்நுட்பம், டிஜிட்டல் கட்டமைப்பு · GS-III · UPSC Mains Analysis
முக்கியக் குறிப்புகள் (சுருக்கமாக)
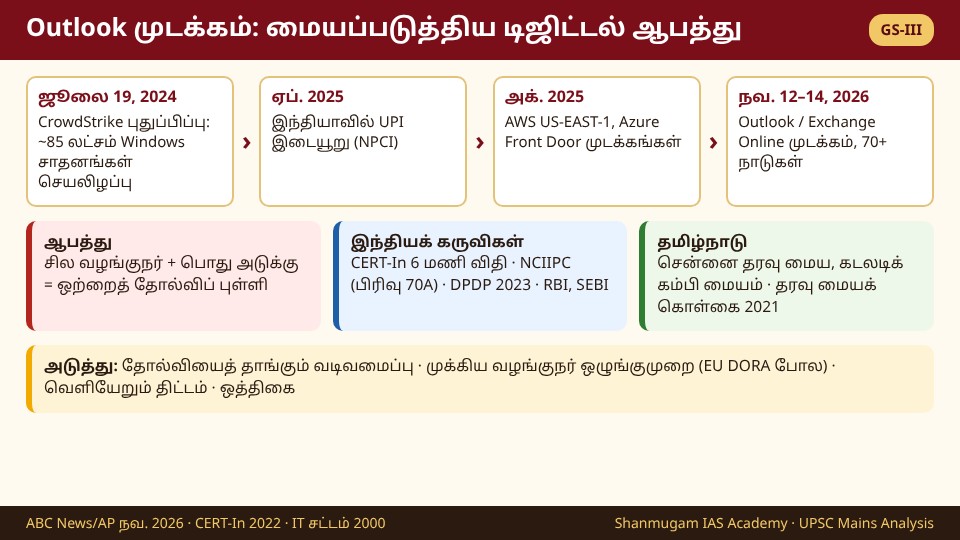
- 2026 நவம்பர் 12–13 அன்று 70-க்கும் மேற்பட்ட நாடுகளில் Microsoft Outlook / Exchange Online அஞ்சல் முடங்கியது; இது இணையத் தாக்குதல் அல்ல, முந்தைய வலையமைப்புத் திறன் மேம்பாட்டில் ஏற்பட்ட சிக்கல் என Microsoft கூறியது.
- இது ஒரு தொடர் – CrowdStrike (2024 ஜூலை, சுமார் 85 லட்சம் Windows சாதனங்கள்), AWS, Azure (2025 அக்டோபர்), இந்தியாவில் UPI (2025 ஏப்ரல்): பலரும் சில வழங்குநர்களைச் சார்ந்தால், வழங்குநரே ஒற்றைத் தோல்விப் புள்ளி.
- இந்தியக் கருவிகள்: CERT-In 6 மணி நேர அறிக்கை (2022), முக்கியக் கட்டமைப்புக்கு NCIIPC, DPDP சட்டம் 2023, RBI, SEBI மீள்திறன் விதிகள். வழி: தோல்வியைத் தாங்கும் வடிவமைப்பு, முக்கிய வழங்குநர் ஒழுங்குமுறை (EU DORA போல), வெளியேறும் திட்டம். PYQ: GS-III 2015 (மேகக் கணினி).

செய்தியில் ஏன்?
2026 நவம்பர் 12 மாலை முதல் (சுமார் 16:15 GMT முதல்; இந்திய நேரம் இரவு சுமார் 9:45) உலகம் முழுவதும் பயனர்கள் தங்கள் Microsoft Outlook / Exchange Online அஞ்சல் பெட்டிகளைத் திறக்க முடியவில்லை; Teams, Copilot பகுதியளவு பாதிக்கப்பட்டன. 70-க்கும் மேற்பட்ட நாடுகளிலிருந்து Downdetector தளத்தில் புகார்கள் பதிவாகின; ஜப்பான், சிங்கப்பூர், ஆஸ்திரேலியா ஆகியவை தங்கள் அரசுப் பணிகள் சில பாதிக்கப்பட்டதாகத் தெரிவித்தன (ABC News/AP, 2026 நவம்பர் 13–14). இது "தீங்கிழைக்கும் அல்லது இணையத் தாக்குதல் செயலின் விளைவு என்பதற்கான அறிகுறி இல்லை" என்றும், "முன்னர் செய்த வலையமைப்புத் திறன் மேம்பாட்டின்போது ஏற்பட்ட ஒரு சிக்கலால்" நிகழ்ந்தது என்றும் Microsoft கூறியது; நவம்பர் 13 அன்று "ஊக்கமளிக்கும் மீட்பு முன்னேற்றம்" தெரிவதாகக் கூறியது; நவம்பர் 14 அன்று (அமெரிக்க நேரம் நள்ளிரவுக்குச் சற்றுப் பின்) "மீதமுள்ள பாதிக்கப்பட்ட வாடிக்கையாளர்கள், பகுதிகளுக்குச் சேவை மீட்டமைக்கப்பட்டது" என்றது (ABC News/AP). The Hindu தலையங்கம் (2026 நவம்பர் 17) இதை வைத்து ஒரு பெரிய கேள்வியை எழுப்பியது – உலகின் தகவல் தொடர்பின் பெரும்பகுதி ஒரு சில மையப்படுத்திய அமைப்புகளில் ஓடும்போது என்ன நடக்கும்?
பின்னணி: சில வழங்குநர்களைச் சார்ந்திருக்கும் நிலை எப்படி வந்தது?
- மேகக் கணினியும் SaaS-உம்: அரசுகள், வங்கிகள், மருத்துவமனைகள், நிறுவனங்கள் தங்கள் மின்னஞ்சல், கோப்புகள், கூட்டங்கள், செயலிகளை ஒரு சில பெரிய மேகக் கணினி, மென்பொருள்-சேவை (SaaS) வழங்குநர்களுக்கு மாற்றியுள்ளன. இதனால் அளவுப் பயன், பாதுகாப்புக் குழுக்கள், குறைந்த செலவு கிடைக்கின்றன – ஆனால் குவிப்பும் (concentration) உருவாகிறது.
- பொது அடுக்குகள்: "வெவ்வேறு" சேவைகளும் பெரும்பாலும் ஒரே அடிப்படை அடுக்குகளைப் பகிர்கின்றன – ஒரு மேகக் கணினிப் பகுதி, உள்ளடக்க விநியோக வலையமைப்பு, DNS சேவை, அடையாள அமைப்பு, பாதுகாப்பு மென்பொருள். ஒரு பொது அடுக்கில் பிழை ஏற்பட்டால் தொடர்பில்லாத ஆயிரக்கணக்கான சேவைகள் ஒரே நேரத்தில் நின்றுவிடும்.
- இணையத் தாக்குதல் அல்ல, ஆனாலும் பாதுகாப்புப் பிரச்சினை: பெரும்பாலான பெரிய முடக்கங்கள் தவறான புதுப்பிப்பு அல்லது அமைப்பு மாற்றத்தால் நிகழ்கின்றன, ஹேக்கர்களால் அல்ல. ஆனால் தகவல் பாதுகாப்பின் மூன்று தூண்களில் (இரகசியம், ஒருமைப்பாடு, கிடைக்கும்தன்மை) "கிடைக்கும்தன்மை"யும் ஒன்று; எனவே முடக்கமும் பாதுகாப்புத் தோல்வியே.
சரிபார்த்த முன்னுதாரணங்கள்: தற்செயல் அல்ல, ஒரு தொடர்
| நாள் | நிகழ்வு | காரணம் (அறிவிக்கப்பட்டபடி) | பாடம் |
|---|---|---|---|
| 2024 ஜூலை 19 | CrowdStrike புதுப்பிப்பால் உலகெங்கும் Windows கணினிகள் செயலிழப்பு (சுமார் 85 லட்சம் சாதனங்கள் – Microsoft மதிப்பீடு) | பாதுகாப்பு மென்பொருளுக்கான தவறான உள்ளடக்கப் புதுப்பிப்பு | ஒரே நிறுவனத்தின் புதுப்பிப்பு விமான நிறுவனங்கள், வங்கிகள், மருத்துவமனைகளை ஒரே நேரத்தில் தாக்கியது; இந்திய விமான நிலையங்களில் கைமுறை சோதனை; CERT-In எச்சரிக்கை வெளியிட்டது |
| 2025 ஏப்ரல் 12 | இந்தியாவில் UPI இடையூறு | இடைவிட்ட தொழில்நுட்பச் சிக்கல்கள் என NPCI கூறியது | டிஜிட்டல் பொதுக் கட்டமைப்பும் ஒரு குவிப்புப் புள்ளியே |
| 2025 அக்டோபர் 20 | Amazon Web Services முடக்கம் – US-EAST-1 பகுதியை மையமாக | ஒரு முக்கியத் தரவுத்தளச் சேவையின் DNS தீர்வுச் சிக்கல் | ஒரே மேகக் கணினிப் பகுதி உலகெங்கும் செயலிகளை நிறுத்தலாம் |
| 2025 அக்டோபர் 29 | Microsoft Azure Front Door முடக்கம் | கவனக்குறைவான அமைப்பு மாற்றம் | திறன் அல்ல, அமைப்பு மாற்றமே அடிக்கடி தூண்டுதல் |
| 2026 நவம்பர் 12–14 | Microsoft Outlook / Exchange Online முடக்கம், 70+ நாடுகளில் புகார் | முந்தைய வலையமைப்புத் திறன் மேம்பாட்டில் ஏற்பட்ட சிக்கல்; இணையத் தாக்குதல் அல்ல (Microsoft) | அரசு மின்னஞ்சல் உட்பட தகவல் தொடர்பே நின்றுவிடலாம் |
பகுப்பாய்வு: குவிப்பு ஏன் ஆபத்தானது?
- ஒருசேரத் தோல்வி: அனைவரும் ஒரே வழங்குநரைப் பயன்படுத்தும்போது தோல்வியும் எல்லா இடத்திலும் ஒரே நேரத்தில் நிகழ்கிறது – ஒரு வங்கியின் மாற்றுத் திட்டம், அதே சார்புள்ள மற்றொரு வங்கியை நம்ப முடியாது.
- இறையாண்மையும் கட்டுப்பாடும்: அரசு மின்னஞ்சலும் ஆவணங்களும் வெளிநாட்டு வழங்குநரிடம் இருக்கும்போது, மீட்பு நேரம், தரவு அணுகல், நெருக்கடியில் முன்னுரிமை கூட நாட்டின் கட்டுப்பாட்டுக்கு வெளியே தீர்மானிக்கப்படுகின்றன.
- சந்தை ஆதிக்கம்: மாற்றுவதற்கான அதிகச் செலவும் "பூட்டல்" (lock-in) நிலையும், மீள்திறன், வெளிப்படைத்தன்மை, இழப்பீடு கோரும் வாடிக்கையாளரின் வலிமையைக் குறைக்கின்றன.
- மாற்றத்தின் வேகம்: வழங்குநர்கள் லட்சக்கணக்கான அமைப்புகளுக்கு அடிக்கடி புதுப்பிப்புகளை அனுப்புகின்றனர்; படிப்படியான வெளியீடும் விரைவான திரும்பப்பெறுதலும் இல்லையெனில் சிறு பிழை நிமிடங்களில் உலகெங்கும் பரவும்.
- ஆனால் மையப்படுத்தலும் பாதுகாக்கிறது: ஒரு சிறு அலுவலகச் சேவையகத்தைவிடப் பெரிய வழங்குநர்களிடம் பொதுவாகச் சிறந்த பாதுகாப்பு, இணைப்புகள், கண்காணிப்பு உள்ளன. எனவே தீர்வு "மேகக் கணினியை விட்டு வெளியேறு" அல்ல; மீள்திறன் வடிவமைப்பு – முக்கியப் பணிகளுக்கு ஒற்றைச் சார்பு இருக்கக் கூடாது.
இந்தியாவின் சட்டகம்: என்ன உள்ளது?
| நடவடிக்கை | அது செய்வது |
|---|---|
| IT சட்டம், 2000 – பிரிவு 70, 70A | "பாதுகாக்கப்பட்ட அமைப்புகள்" / முக்கியத் தகவல் கட்டமைப்பு (CII) அறிவிப்பு; CII பாதுகாப்புக்கான தேசிய முகமை NCIIPC |
| IT சட்டம் – பிரிவு 70B; CERT-In வழிகாட்டுதல்கள் (2022 ஏப்ரல் 28) | இணையச் சம்பவங்களுக்கான தேசிய முகமை CERT-In; சம்பவங்களை 6 மணி நேரத்துக்குள் தெரிவிக்க வேண்டும்; ICT அமைப்புப் பதிவுகளை 180 நாள் வைத்திருக்க வேண்டும் |
| எண்ணிமத் தனிநபர் தரவுப் பாதுகாப்புச் சட்டம், 2023, DPDP விதிகள் (2025 நவம்பரில் அறிவிக்கை) | தரவுப் பொறுப்பாளர்கள் தனிநபர் தரவைப் பாதுகாத்து, தரவு மீறல்களைத் தரவுப் பாதுகாப்பு வாரியத்துக்கும் பாதிக்கப்பட்டவர்களுக்கும் தெரிவிக்க வேண்டும் |
| RBI – IT சேவைகள் வெளியொப்படைப்பு முதன்மை வழிகாட்டுதல் (2023) | வெளியொப்படைத்த IT-க்கும் வங்கிகளே பொறுப்பு; தொழில் தொடர்ச்சி, வெளியேறும் திட்டங்கள், குவிப்பு ஆபத்துக் கண்காணிப்பு தேவை |
| SEBI இணையப் பாதுகாப்பு, இணைய மீள்திறன் சட்டகம் (CSCRF, 2024 ஆகஸ்ட்) | சந்தை அமைப்புகளுக்கு மீள்திறன், மீட்பு, ஒத்திகைப் பயிற்சிகள் |
| மேக்ராஜ் (GI Cloud), MeitY மேகக் கணினி வழங்குநர் பட்டியலிடல் | பாதுகாப்பு, தணிக்கை நிபந்தனைகளுடன் அரசு மேகக் கணினிப் பயன்பாடு |
உலக ஒப்பீடு: 2025 ஜனவரி 17 முதல் நடைமுறைக்கு வந்த ஐரோப்பிய ஒன்றியத்தின் எண்ணிமச் செயல்பாட்டு மீள்திறன் சட்டம் (DORA), நிதித் துறைக்கு முக்கியமான ICT மூன்றாம் தரப்பு வழங்குநர்களை நேரடி மேற்பார்வையின் கீழ் கொண்டுவருகிறது – பயனரை மட்டுமல்ல, வழங்குநரையும் ஒழுங்குபடுத்தும் மாதிரி.
தமிழ்நாட்டுக் கோணம்
- டிஜிட்டல் மையம்: சென்னை இந்தியாவின் பெரிய தரவு மையச் சந்தைகளில் ஒன்று; கடலடி இணையக் கம்பிகள் கரையிறங்கும் இடம். கூடுதல் திறனை ஈர்க்க மாநிலம் 2021-இல் தரவு மையக் கொள்கையை வெளியிட்டது. திறன் குவியும்போது, இவ்வசதிகளுக்கான மின்சாரம், குளிர்விக்கும் நீர், புயல், வெள்ள ஆபத்து ஆகியவற்றுக்கும் மாநிலம் திட்டமிட வேண்டும்.
- மின்-ஆளுகை: மாநிலச் சேவைகள் (இ-சேவை மையங்கள், துறை இணையதளங்கள், பள்ளி, சுகாதார அமைப்புகள்) தரவு மையங்களையும் மேகக் கணினிச் சேவைகளையும் சார்ந்துள்ளன; புதிய செயலிகளைப் போலவே தொழில் தொடர்ச்சித் திட்டங்களும் இணையமில்லா மாற்று ஏற்பாடுகளும் முக்கியம்.
- தொழில்துறை: தமிழ்நாட்டின் IT, உலகளாவிய திறன் மையத் (GCC) துறையும் தொழிற்சாலைகளும் அதே உலக மேகக் கணினித் தளங்களில் இயங்குகின்றன – வெளிநாட்டில் நிகழும் முடக்கம் இங்கே உற்பத்தி இழப்பு.
ஆசிரியர் பார்வை
"மேகக் கணினி பாதுகாப்பற்றது" என்ற எளிய வரியைத் தவிருங்கள். தேர்வாளர் சமநிலையை எதிர்பார்க்கிறார்: "மையப்படுத்திய தளங்கள் அளவுப் பயனும் பாதுகாப்பும் தருகின்றன; ஆனால் ஒற்றைத் தோல்விப் புள்ளிகளை உருவாக்குகின்றன; மீள்திறனை வடிவமைக்கவும் ஒழுங்குபடுத்தவும் வேண்டும்." 2024–2026 நிகழ்வுத் தொடரை (CrowdStrike, AWS, Azure, Outlook) சான்றாகக் காட்டுங்கள்; இது வெளிநாட்டு வழங்குநர் பிரச்சினை மட்டுமல்ல என்பதைக் காட்ட இந்திய DPI கோணத்தை (UPI 2025) சேருங்கள்; CERT-In 6 மணி நேர விதி, DPDP சட்டம், ஓர் உலக மாதிரி (EU DORA) குறிப்பிடுங்கள். சிறந்த முடிவுரை: மின்சாரம், குடிநீர் போல டிஜிட்டல் மீள்திறனையும் முக்கியக் கட்டமைப்பாகக் கருத வேண்டும்.
முன்னோக்கிய வழி
- தோல்வியை எதிர்பார்த்து வடிவமைத்தல்: பல பகுதி (multi-region), முக்கியச் சேவைகளுக்குப் பல வழங்குநர் அமைப்புகள்; சோதித்த இணையமில்லா மாற்று ஏற்பாடுகள் (எ.கா. நெருக்கடியில் அரசுக்கு மாற்று மின்னஞ்சல்/தகவல் அமைப்பு).
- முக்கிய வழங்குநர்களை ஒழுங்குபடுத்துதல்: இந்தியாவுக்கு அமைப்புரீதியாக முக்கியமான மேகக் கணினி, மென்பொருள் வழங்குநர்களை அடையாளம் கண்டு, சம்பவ அறிக்கை, படிப்படியான புதுப்பிப்பு, மூலகாரண அறிக்கை, மீள்திறன் சோதனையைக் கட்டாயமாக்குதல் – EU DORA போல.
- கொள்முதல் விதிகள்: ஒவ்வொரு அரசு, ஒழுங்குமுறைத் துறை ஒப்பந்தத்திலும் வெளியேறும் திட்டம், தரவுப் பெயர்வுத்திறன், திறந்த தரநிலைகள், சேவை நிலை அபராதங்கள்.
- தேசியத் திறன்: CERT-In, NCIIPC, துறைவாரி CERT-களை வலுப்படுத்துதல்; தேசிய இணைய மீள்திறன் ஒத்திகைகள்; உள்நாட்டுத் தரவு மைய, மேகக் கணினித் திறனை ஊக்குவித்தல்.
- மிகைநிலையுடன் DPI: UPI, ஆதார் உள்ளிட்ட டிஜிட்டல் பொதுக் கட்டமைப்புகளுக்கு ஒரே நேரத்தில் இயங்கும் இரட்டைத் தரவு மையங்கள், சுமை மேலாண்மை, சம்பவத்துக்குப் பிந்தைய பொது அறிக்கைகள்.
- மனிதர்களும் திறனும்: அலுவலர்களுக்குத் தொடர்ச்சித் திட்டமிடல் பயிற்சி; பயனர்களும் ஒழுங்குமுறையாளர்களும் வழங்குநர்களை மதிப்பிட முடக்கத் தரவுகளை வெளியிடுதல்.
கலைச்சொல் – ஒற்றைத் தோல்விப் புள்ளி – Single point of failure
ஓர் அமைப்பில் எந்தப் பகுதி செயலிழந்தால் முழு அமைப்பும் நின்றுவிடுமோ – அதன் வேலையை வேறு எதுவும் ஏற்க முடியாதோ – அந்தப் பகுதி. ஒரு மருத்துவமனைக்கு ஒரே மின் இணைப்பு, ஒரு வங்கியின் அனைத்துச் செயலிகளும் ஒரே மேகக் கணினிப் பகுதியில், ஒரே மென்பொருள் புதுப்பிப்பு ஒரே நேரத்தில் லட்சக்கணக்கான கணினிகளுக்கு – இவை எடுத்துக்காட்டுகள். பொறியாளர்கள் இதை மூன்று வழிகளில் நீக்குகின்றனர்: மிகைநிலை (redundancy – பொறுப்பேற்கும் இரண்டாம் நகல்), பன்முகம் (diversity – வேறு நிறுவனம் அல்லது தொழில்நுட்பம்; ஒரே பிழை இரண்டையும் தாக்காது), தனிமைப்படுத்தல் (isolation – ஒரு பகுதியின் தோல்வி பரவாமல் தடுத்தல்). பொருளாதார அளவில், பல நிறுவனங்கள் ஒரே சில வழங்குநர்களைச் சார்ந்திருக்கும்போது, அந்த வழங்குநரே ஒற்றைத் தோல்விப் புள்ளியாகிறது – 2024 ஜூலை CrowdStrike செயலிழப்பும் 2026 நவம்பர் Microsoft Outlook முடக்கமும் தரும் பாடம் இதுவே.
UPSC-இல் முன்பு கேட்டவை (Asked before in UPSC)
1. "Discuss the advantages and security implications of cloud hosting of servers vis-a-vis in-house machine-based hosting for government businesses." (அரசுப் பணிகளுக்கு, உள்ளக இயந்திர அடிப்படையிலான சேவையக வசதியுடன் ஒப்பிட்டு, மேகக் கணினிச் சேவையக வசதியின் நன்மைகளையும் பாதுகாப்பு விளைவுகளையும் விவாதிக்க.) – GS-III, 2015 (12.5 மதிப்பெண், 200 சொற்கள்)
2. "Considering the threats cyberspace poses for the country, India needs a 'Digital Armed Force' to prevent crimes. Critically evaluate the National Cyber Security Policy, 2013 outlining the challenges perceived in its effective implementation." (இணைய வெளி நாட்டுக்கு ஏற்படுத்தும் அச்சுறுத்தல்களைக் கருத்தில் கொண்டு, குற்றங்களைத் தடுக்க இந்தியாவுக்கு ஒரு "டிஜிட்டல் ஆயுதப் படை" தேவை. தேசிய இணையப் பாதுகாப்புக் கொள்கை 2013-ஐ, அதன் திறம்பட்ட அமலாக்கத்தில் உணரப்படும் சவால்களைக் குறிப்பிட்டு, விமர்சனரீதியாக மதிப்பிடுக.) – GS-III, 2015 (12.5 மதிப்பெண், 200 சொற்கள்)
2015 மேகக் கணினிக் கேள்வி நேரடியாகப் பொருந்துகிறது: அதன் "பாதுகாப்பு விளைவுகள்" பகுதிக்கு இன்றைய முடக்கம் புதிய எடுத்துக்காட்டுகளைத் தருகிறது.
Mains பயிற்சிக் கேள்வி
"டிஜிட்டல் சேவைகள் ஒரு சில வழங்குநர்களிடம் குவிந்திருப்பது ஓர் அமைப்புரீதியான ஆபத்தாகிவிட்டது என்பதைச் சமீபத்திய உலகளாவிய முடக்கங்கள் காட்டுகின்றன." எடுத்துக்காட்டுகளுடன் விவாதித்து, இந்தியாவின் அரசு, நிதி டிஜிட்டல் கட்டமைப்பை மேலும் மீள்திறன் கொண்டதாக்கும் வழிகளைப் பரிந்துரைக்கவும். (15 மதிப்பெண், 250 சொற்கள்)
அடிக்கடி கேட்கப்படும் கேள்விகள் (FAQ)
2026 நவம்பர் Microsoft Outlook முடக்கத்தில் என்ன நடந்தது?
2026 நவம்பர் 12 முதல் 70-க்கும் மேற்பட்ட நாடுகளில் பயனர்கள் Outlook / Exchange Online அஞ்சலை அணுக முடியவில்லை; Teams, Copilot பகுதியளவு பாதிக்கப்பட்டன. இது இணையத் தாக்குதல் அல்ல என்றும், முந்தைய வலையமைப்புத் திறன் மேம்பாட்டின்போது ஏற்பட்ட சிக்கல் என்றும் Microsoft கூறியது; நவம்பர் 13 முதல் சேவைகள் படிப்படியாக மீண்டு, நவம்பர் 14 அன்று முழுமையாக மீட்டமைக்கப்பட்டன.
டிஜிட்டல் அமைப்புகளில் குவிப்பு ஆபத்து என்றால் என்ன?
பல பயனர்கள் ஒரே சில வழங்குநர்களையோ பொது அடுக்குகளையோ (மேகக் கணினிப் பகுதி, DNS, பாதுகாப்பு மென்பொருள்) சார்ந்திருப்பதால், ஒரு பிழை எல்லா இடத்திலும் ஒரே நேரத்தில் தோல்வியை ஏற்படுத்தும் ஆபத்து.
CrowdStrike முடக்கம் என்ன?
2024 ஜூலை 19 அன்று CrowdStrike பாதுகாப்பு மென்பொருளின் தவறான புதுப்பிப்பால் உலகெங்கும் சுமார் 85 லட்சம் Windows சாதனங்கள் செயலிழந்தன (Microsoft மதிப்பீடு); விமான நிறுவனங்கள், வங்கிகள், மருத்துவமனைகள் பாதிக்கப்பட்டன.
இணையச் சம்பவங்களைக் கையாளும் இந்திய விதிகள் எவை?
CERT-In வழிகாட்டுதல்கள் (2022 ஏப்ரல் 28 – 6 மணி நேரத்துக்குள் தெரிவித்தல்), IT சட்டப் பிரிவுகள் 70, 70A, 70B (CII, NCIIPC, CERT-In), தனிநபர் தரவு மீறலுக்கு DPDP சட்டம் 2023, RBI, SEBI துறை விதிகள்.
இந்தியா மேகக் கணினிச் சேவைகளைத் தவிர்க்க வேண்டுமா?
இல்லை. பெரிய வழங்குநர்கள் பெரும்பாலும் சிறந்த பாதுகாப்பு தருகின்றனர்; நோக்கம் மீள்திறன் வடிவமைப்பு – முக்கியச் சேவைகளுக்கு ஒற்றைச் சார்பு இல்லாமை, சோதித்த மாற்று ஏற்பாடுகள், அமைப்புரீதியாக முக்கிய வழங்குநர்களை ஒழுங்குபடுத்துதல்.
ஆதாரங்கள்: ABC News/AP (2026 நவம்பர் 13–14); NPR (2026 நவம்பர் 12); CNN (2026 நவம்பர் 12–13); வெளியான Microsoft அறிக்கைகள்; IT சட்டப் பிரிவு 70B(6)-இன் கீழ் CERT-In வழிகாட்டுதல்கள் (2022 ஏப்ரல் 28); தகவல் தொழில்நுட்பச் சட்டம், 2000; எண்ணிமத் தனிநபர் தரவுப் பாதுகாப்புச் சட்டம், 2023; RBI IT சேவைகள் வெளியொப்படைப்பு முதன்மை வழிகாட்டுதல் (2023); SEBI CSCRF (2024); EU ஒழுங்குமுறை 2022/2554 (DORA); Microsoft, AWS சம்பவ அறிக்கைகள் (2024–2025); NPCI அறிக்கை (2025 ஏப்ரல்). தலைப்பு The Hindu தலையங்கத்திலிருந்து; பகுப்பாய்வு நம்முடையது.
தொடர்புடையவை: UPSC Mains பகுப்பாய்வு – அனைத்துக் கட்டுரைகள் (தமிழ்) · UPSC கருத்துச் சொல் அகராதி · UPSC Mains விடை எழுதும் பயிற்சி · இலவச PDF பதிவிறக்கம்
Google செய்திகளில் எங்களை முன்னுரிமை மூலமாகச் சேர்க்கவும்
உங்கள் இணையதளம் / Blog-இல் இணைக்க (HTML code)
SI/POLICE Achievers
-

KRISHNA MOORTHY
SI / POLICE SI / POLICE
நடப்பு நிகழ்வுகள் 18 நவம்பர் 2026 | Today Current Affairs in Tamil | TNPSC Group 4 வினா விடை
TNPSC குரூப் 1, 2/2A, 4 – நேரடி வகுப்புகள் · கோவை & மதுரை
2006 முதல் சண்முகம் IAS அகாடமி · Classroom & online coaching in Coimbatore and Madurai
